Configuración de Autenticación
BGP usa autenticación MD5, que protege la sesión TCP (puerto 179), no los mensajes BGP en sí. Por eso una clave mal configurada tumba el peer antes de que la sesión suba.
Autenticación más moderna
Además de MD5, existe TCP-AO (TCP Authentication Option, RFC 5925) como sucesor más seguro. MD5 sigue siendo lo más común en la práctica y en el estudio. (MD-5 Sigue siendo lo recomendado.)
Configuración de la clave MD5 hacia un vecino
- Comando:
R1(config-router)# neighbor <ip-peer> password <clave> - Ejemplo:
R1(config-router)# neighbor 2.2.2.2 password MiClaveSecreta
La clave debe coincidir exactamente en ambos extremos. Si no coincide, la sesión no se establece.
Configuración de Timers
Reglas
- Keepalive: por defecto 60 segundos = Cada cuánto se envían los mensajes keepalive.
- Holdtime: por defecto 180 segundos = Tiempo máximo sin recibir un keepalive o update antes de declarar caído al peer.
- La relación estándar es 1:3 (holdtime = 3 × keepalive).
Configuración de los timers keepalive y holdtime
- Comando:
R1(config-router)# timers bgp <keepalive> <holdtime> - Ejemplo:
R1(config-router)# timers bgp 30 90
El holdtime se negocia al menor valor
Si los dos peers tienen holdtimes distintos, la sesión usa el menor de los dos, negociado en el mensaje Open. Cambiar los timers en una sesión ya establecida requiere resetearla para que apliquen.
Ejemplo de configuración de ambos
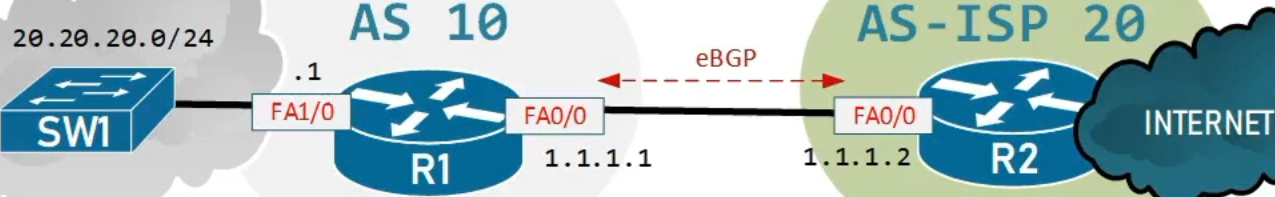
Autenticación MD5 y timers 30/90 entre R1 y R2:
R1(config)# router bgp 10
R1(config-router)# neighbor 1.1.1.2 remote-as 20
R1(config-router)# neighbor 1.1.1.2 password MiClaveSecreta
R1(config-router)# timers bgp 30 90
R2(config)# router bgp 20
R2(config-router)# neighbor 1.1.1.1 remote-as 10
R2(config-router)# neighbor 1.1.1.1 password MiClaveSecreta
R2(config-router)# timers bgp 30 90
Verificación
- Confirmar timers negociados y estado de autenticación:
R1# show ip bgp neighbors <ip-peer>
En la salida se ven los valores de keepalive y holdtime negociados para esa sesión. Si la autenticación falla, la sesión no aparecerá como Established en show ip bgp summary (quedará oscilando en Idle/Active/Connect).
- Ver keepalives en tiempo real (diagnóstico):
R1# debug ip bgp keepalives