Se puede asociar a BGP utilizando Distribute-list y Route-Maps.
Diferencia con el filtrado por prefijo
filter-listcon AS-PATH ACL → filtra por AS-PATH (qué AS están en el camino).prefix-list/distribute-list→ filtra por prefijo (qué red es).
Son complementarios: uno mira el camino, el otro el destino.
Configuración
Metodo 1: ACL estandar y Distribute-list
-
Comando:
R1(config)# access-list <value> {permit | deny} <prefix> <wildcard> -
Ejemplo:
-
Comando:
R1(config-router)# neighbor <value> distribute-list <value_acl> {in | out} -
Ejemplo:
Access-List:
Permit= Permitir que ingrese o salga la ruta al router.
Access-List:Deny= Denegaremos que ingresen o salga la ruta del router.
InEs para permitir o Denegar las rutas que ingresen al Router.
OutEs para permitir rutas que salgan del Router.
Metodo 2: ACL estandar y Distribute-list
-
Comando:
R1(config)# access-list <value> {permit | deny} <prefix> <wildcard> -
Ejemplo:
-
Comando:
R1(config)# route-map <name> {permit | deny} <num_seq> -
Ejemplo:
-
Comando:
R1(config-route-map)# match <criterio> -
Ejemplo:
-
Comando:
R1(config-router)# neighbor <value> route-map <name> {in | out} -
Ejemplo:
R1(config-router)# neighbor 2.2.2.2 router-map ACL in
Access-List:
Permit= Permitir que ingrese o salga la ruta al router.
Access-List:Deny= Denegaremos que ingresen o salga la ruta del router.
InEs para permitir o Denegar las rutas que ingresen al Router.
OutEs para permitir rutas que salgan del Router.
Politicas aplicadas en direccion “OUT”: Si se hace una modificacion OUT a algun atributo, no se vera esa modificacion en la tabla BGP ya que la modificacion se hace despues que de sale de la tabla BGP.
Ejemplo
Caso 1 (ACL estandar y Distribute-List)
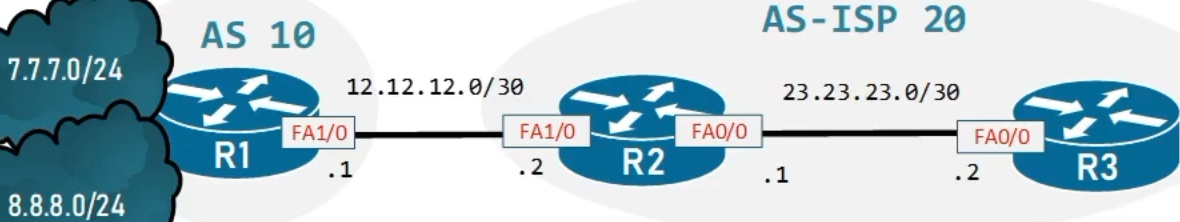
Situacion: Negaremos que ingrese la ruta 8.8.8.0/24 al R2 en el AS 20.
R2(config)# access-list 1 deny 8.8.8.0 0.0.0.255

R2(config)# bgp 20
R2(config-router)# neighbor 12.12.12.1 distribute-list 1 in

R2(config)#ip access-list standard 1
R2(config-std-nacl)# 20 permit any = Permitir resto de rutas
Una vez configurado hay que reiniciar el proceso BGP en el router.
Caso 2 (ACL estandar y Route-Map)
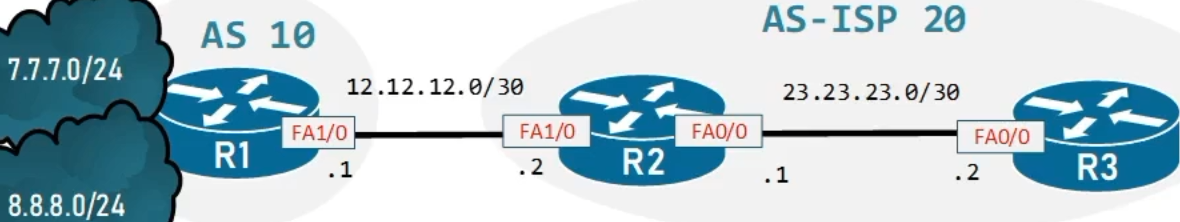
Situacion: Negaremos el acceso de la red 7.7.7.0/24.
Idea: Si hubieras un permit any en el route map esta ACL lo dejaria pasar debido a que en el ACL tiene un deny.
R3(config)#access-list 1 deny 7.7.7.0 0.0.0.255
R3(config)#access-list 1 permit any

R3(config)# route-map ACL permit 10
R3(config-route-map)# match ip address 1 = Permitir que el resto de prefijos pueda pasar.

R3(config)# router bgp 20
R3(config-router)# neighbor 2.2.2.2 router-map ACL in
Una vez configurado hay que reiniciar el proceso BGP en el router.
Verificación
-
Ver el contenido de un prefix-list:
R1# show ip prefix-list <nombre> -
Confirmar qué prefijos pasaron el filtro de entrada de un vecino:
R1# show ip bgp neighbors <ip-peer> received-routes
R1# show ip bgp neighbors <ip-peer> routes
received-routes muestra lo que el vecino envió antes del filtro (requiere soft-reconfiguration inbound); routes muestra lo que quedó tras aplicar el filtro.